Google: Hackeri vorbitori de rusă au folosit AI pentru primul atac cibernetic complet automatizat
Hacker (foto: Profimedia)
Hackeri vorbitori de rusă ar fi realizat primul atac cibernetic în care inteligența artificială a identificat vulnerabilități informatice și le-a exploatat fără intervenția unui operator uman. Informația apare într-un raport publicat luni, 16 noiembrie 2026, de Google Threat Intelligence Group (GTIG), divizia companiei care monitorizează amenințările cibernetice.
Potrivit cercetătorilor Google, atacatorii au folosit un sistem bazat pe mai mulți agenți AI, capabil să analizeze automat programe informatice, să descopere breșe de securitate și să genereze codul necesar pentru exploatarea acestora. Sistemul putea executa atacurile fără ca un hacker să intervină în fiecare etapă.
Țintele identificate în această operațiune au fost site-uri din Franța, în special din domeniile media, divertisment și educație. Google a descoperit și date sustrase de la organizațiile vizate, precum și instrumente care puteau fi folosite ulterior pentru accesarea rețelelor compromise.
Cum au reușit hackerii să automatizeze atacul
În centrul operațiunii se afla un cadru tehnologic denumit „exploit_agent”, găzduit pe un server de testare expus pe internet. Acesta integra mai multe modele de inteligență artificială, atât comerciale, cât și locale, și era configurat să analizeze continuu programe informatice utilizate pe scară largă.
Sistemul compara versiunile codului de dinainte și de după publicarea actualizărilor de securitate. Prin identificarea modificărilor introduse de dezvoltatori, agenții AI puteau deduce unde se afla o vulnerabilitate, puteau construi un exploit și îl puteau executa automat.
Metoda este deosebit de periculoasă deoarece atacatorii pot profita de intervalul dintre momentul în care o vulnerabilitate este remediată și cel în care toate organizațiile instalează actualizarea. Codul modificat de dezvoltatori poate oferi indicii despre problema de securitate, iar sistemele AI pot folosi aceste informații pentru a construi rapid metode de atac împotriva serverelor care nu au fost încă actualizate.
Google a identificat pe serverul analizat și date provenite de la victime, alături de scripturi pentru recunoașterea rețelelor interne, atacuri prin încercarea repetată a unor parole, instalarea de webshell-uri și eliminarea unor instrumente similare instalate de alți atacatori.
De ce sunt suspectați hackeri vorbitori de rusă
Google a asociat operațiunea cu vorbitori de limbă rusă după ce cercetătorii au identificat comentarii și documentație tehnică în limba rusă în fișierele folosite pentru configurarea sistemului. Unul dintre comentarii făcea referire la chei API pentru exploatarea automată.
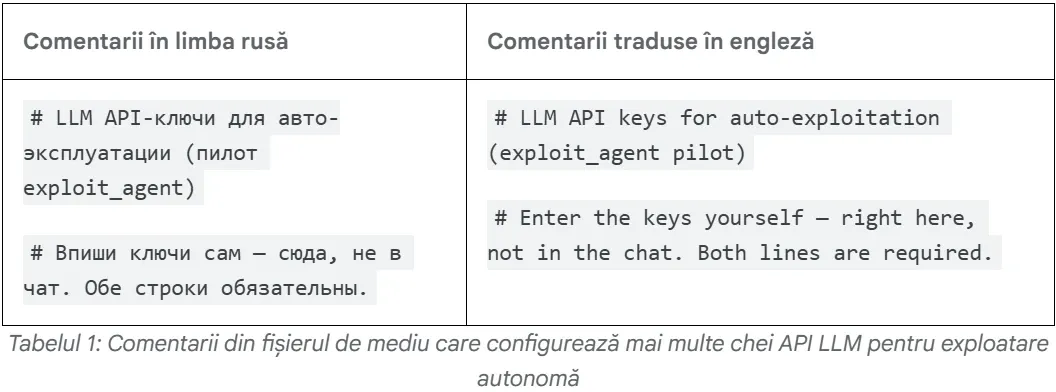
Sursa: Google Cloud / GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold
Această descoperire nu demonstrează însă că atacul a fost coordonat de statul rus sau că autorii se află în Rusia.
Google avertizează asupra unei noi etape a atacurilor cibernetice
Raportul GTIG descrie o schimbare importantă în modul în care infractorii folosesc inteligența artificială. Dacă până acum modelele AI erau utilizate mai ales pentru a scrie cod, a analiza informații sau a ajuta hackerii să pregătească anumite etape ale unui atac, noile sisteme pot coordona singure mai multe operațiuni succesive.
Google a observat și utilizarea unor instrumente precum ARTEX, CAIRN, CyberStrikeAI și PentAGI, care permit automatizarea unor activități de securitate ofensivă. Acestea pot fi folosite în testarea autorizată a sistemelor, dar pot fi deturnate și pentru atacuri informatice.
Într-un alt exemplu menționat în raport, atacatorii au folosit vulnerabilități din serverele PaperCut, exploatate ca vulnerabilități de tip zero-day, adică înainte ca remediile oficiale să fie disponibile. Cercetătorii au observat că inteligența artificială poate accelera analiza codului și pregătirea instrumentelor de atac, reducând timpul pe care administratorii îl au la dispoziție pentru a-și proteja sistemele.
Google avertizează că folosirea agenților autonomi poate crește viteza și amploarea atacurilor informatice. În același timp, compania susține că își îmbunătățește mecanismele de protecție pentru a identifica și bloca utilizarea abuzivă a modelelor sale de inteligență artificială.
Raportul arată că atacurile cibernetice asistate de AI nu mai reprezintă doar un scenariu posibil pentru viitor. Automatizarea unor etape esențiale, de la identificarea vulnerabilităților până la exploatarea lor, a fost deja observată în operațiuni reale.
Urmărește știrile Realitatea.NET și pe Google News