Opt persoane, reținute de DIICOT pentru fraude informatice! Inculpații virusau ATM-urile
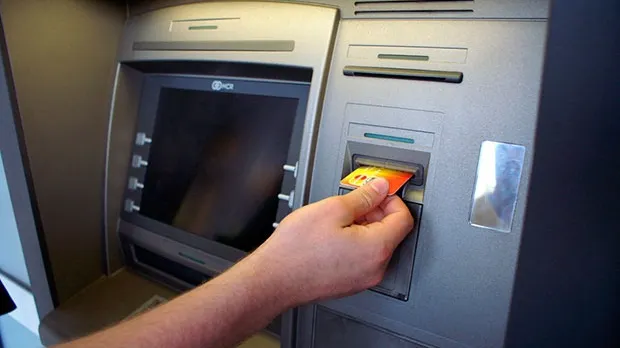
Opt persoane, reținute de DIICOT pentru fraude informatice! Inculpații virusau ATM-urile
Procurorii DIICOT au dispus reținerea pentru o perioadă de 24 de ore a inculpaților Denis Dari, Sorin Mihăilă, Ilie Iulian Motofeanu, Gabriel Onea, George Ovidiu Raportoru, Cuartero Rodion Solozabal, Renato Marius Tulli și Simona Udilă, pentru săvârșirea infracțiunilor de constituire a unui grup infracțional organizat, acces ilegal la sisteme informatice, fraude informatice, perturbarea funcționării sistemelor informatice, alterarea integrității datelor informatice și operațiuni ilegale cu dispozitive și programe informatice și distrugere.
Oamenii legii au arătat, în ordonanța de reținere, că în perioada decembrie 2014 – octombrie 2015, pe raza municipiului București și Republicii Moldova, a activat un grup infracțional organizat, cu caracter transfrontalier, format din mai mulți cetățeni români și moldoveni, totodată sprijinit de alte persoane din anturajul acestora. Grupul infracțional a avut ca scop obținerea de foloase materiale injuste prin săvârșirea de infracțiuni informatice atât pe teritoriul țării cât și pe teritoriul mai multor state europene.
Astfel, faptele care au format obiectivul/scopul ilicit al grupului infracțional organizat au constat în fapt în încercarea compromiterii și fraudării și/sau după caz, compromiterea tehnică și fraudarea cu ajutorul unui virus infomatic a mai multor terminale tip ATM aparținând diferitelor instituții bancare de pe teritoriul României (București și alte zone din țară) dar și din străinătate (Ungaria, Republica Cehă, Spania, Federația Rusă, etc.), prejudiciul material fiind în cuantum de aproximativ 200.000 de euro.
Grupul infracțional a activat aproximativ un an de zile, în mod continuu, în realizarea scopului și comiterii infracțiunilor pentru care a fost creat, între membrii acestuia existând raporturi de subordonare specifice unei structuri organizatorice de tip ierarhic.
Activitatea infracțională în ansamblul său se desfășura pe anumite etape, fiecare dintre membrii grupării acționând și având roluri și atribuții precis determinate.
În concret, grupul infracțional a fost inițiat și constituit pe parcursul anului 2014 de către cetățeanul moldovean Cuartero Rodion Solozabal (liderul grupării) și acoliții săi, suspectulș Iurie Naduh și inculpatul Denis Dari, precum și de către cetățeanul român Sorin Mihăilă, zis „Haliu”, locotenentul și persoana de încredere din țară a liderului moldovean. Rolul lui Sorin Mihăilă a fost acela de liant, respectiv de a asigura și ține legătura cu membrii grupării din România și de racola și a integra în cadrul grupării astfel constuite, alți membrii, cetățeni români „săgeți”, care sub coordonarea sa, aveau rolul de a identifica și ulterior a participa la compromiterea și fraudarea terminalelor ATM.
Astfel, la gruparea astfel formată au aderat de-a lungul timpului, cetățenii români George Ovidiu Raportoru, Renato Marius Tulli, Mihai-Claudiu Mihăilă, Ilie Iulian Motofeanu, Gabriel Onea, grupare ce a fost sprijinită în timp și prin diverse modalități și de către suspecții Laurențiu Cismaru, Adrian Hogea, Beatrice Mihăilă și inculpata Simona Udilă.
Grupul infracțional organizat condus și coordonat de către cetățeanul moldovean Cuartero Rodion Solozabal și de cetățeanul român Sorin Mihăilă a acționat în scopul desfășurării de atacuri informatice, compromiterii și fraudării de bancomate instalate în rețelele diferitelor instituții financiar-bancare din România, Ungaria și alte state europene.
Relativ la structura organizatorică a grupului, în primul eșalon, de conducere a grupării, pozițiile de lideri și coordonatori erau adjudecate de către inculpații Cuartero Rodian Solozabal, principalul coordonator, secondat de către inculpatul Sorin Mihăilă, zis „Haliu”, primul justificând această poziție prin prisma anturajului, relațiilor și influenței avute în lumea interlopă ruso-moldoveană, împrejurare care a facilitat achiziționarea de către grupare a virusului informatic imperios necesar desfășurării întregii activități infracționale.
Totodată, liderul grupării era persoana care coordona din spate activitatea grupării, în special activitatea echipei sale de moldoveni deținând cunoștințele tehnice necesare bunei funcționări a aplicației informatice de tip malware de compromitere a sistemelor informatice instalate în interiorul bancomatelor atacate.
Astfel, din brigada direct subordonată liderului Cuartero Rodion Solozabal, inculpatul Denis Dari a fost persoana care, în fapt, deținea și se afla în posesia efectivă a programului/virusului informatic de tip „malware” („omul cu CD-ul”), destinat compromiterii sistemelor informatice ale bancomatelor. Astfel, instigat și totodată coordonat prin telefon de către lider (care îi furniza anumite date informatice – coduri/parole/ indispensabile demersului infracțional), Denis Dari răspundea în continuare de manipularea nemijlocită, accesarea efectivă și de instalarea în memoria sistemului informatic al ATM-ului a respectivului virus informatic, activitate urmată de compromiterea și în final fraudarea terminalelor, prin eliberarea de către bancomat și extragerea de numerar din casetele de bani. Cel de-al doilea membru al echipei moldovene a fost suspectul Iurie Naduh, persoană care, similar celorlalți membrii ai celulei din țară, coordonată de către Sorin Mihăilă, îl însoțeau și îl asistau îndeaproape la bancomate pe autorul principal Denis Dari și răspundeau în continuare de asigurarea folosului infracțional.
Cel de-al doilea eșalon/palier al grupării era reprezentat de către membrii executanți, respectiv de către membrii grupării care activau pe două paliere de execuție și al căror rol consta în participarea prin sarcini diferite la identificarea și/sau după caz compromiterea/fraudarea terminalelor ATM și în final la asigurarea folosului infracțional, prin ridicarea și transportarea numerarului eliberat de bancomat în urma manoperelor frauduloase efectuate asupra acestuia.
Dintre acești participanți, au fost identificate mai multe echipe formate după caz de către inculpații George Ovidiu Raportoru, Renato Marius Tulli, suspectul Mihai-Claudiu Mihăilă, inculpații Ilie Iulian Motofeanu și Gabriel Onea, echipe coordonate de către Sorin Mihăilă și care, alături de echipa din Republica Moldova, acționau asupra bancomatelor împreună și sub coordonarea lui Cuartero Rodion Solozabal.
Pe lângă aceste atribuții, membrii grupului, precum și alte persoane care au sprijinit activitatea și scopul acestuia grup infracțional, printre care și suspecții Laurențiu Cismaru și Adrian Hogea, s-au implicat în mod direct în activități concertate de identificare a bancomatelor care ar fi putut constitui ținta unor atacuri informatice reușite.
Modalitatea de operare: metoda „Jackpotting”
Din cercetările efectuate s-a reținut că activitățile infracționale s-au desfășurat în principal pe nivelul a două segmente de execuție, debutând cu etapa culegerii de informații și a verificărilor în teren, în vederea identificării zonelor de 24 de ore (zone accesibile publicului/posesorilor legitimi de carduri bancare la bancomate, în afara orelor de program) aparținând diverselor agenții/sucursale bancare din țară și a terminalelor ATM interioare, instalate în incinta respectivelor locații, terminale susceptibile de a forma ținta unor atacuri reușite.
În acest sens, membrii grupului urmăreau identificarea anumitor tipuri de ATM – uri (în speță, terminale de tip NCR), terminale instalate în respectivele zone de 24 de ore, care nu erau încastrate în zidurile băncii și care puteau astfel fi manipulate cu ușurință. S-au avut în vedere bancomatele al căror modul electronic existent în partea superioară (și în care se afla computerul aparatului), putea fi deschis și rabatat cu ajutorul unei chei universale, din față și al cărui sistem informatic era prevăzut cu dispozitive CD-ROM, componentă necesară instalării și introducerii datelor informatice frauduloase.
În continuare, verificările și activitățile prealabile vizau existența sau nu a sistemelor de alarmă prevăzute la nivelul bancomatelor (în caz afirmativ procedându-se la anihilarea ascestora prin lipirea cu bandă adezivă tip scotch, a micro-releului/senzorului de alarmă), fotografierea componentelor electronice ale modulului informatic și în special verificarea unității CD-ROM, componenta sistemului informatic al bancomatului, montat în partea superioară a acestuia.
În cadrul acestei etape, au acționat cu preponderență anumiți membrii ai grupării, respectiv inculpații George Ovidiu Raportoru, Renato Marius Tulli, suspectul Mihai-Claudiu Mihăilă și inculpații Ilie Iulian Motofeanu și Gabriel Onea, sub directa conducere și implicare a inculpatului Sorin Mihăilă, precum și suspecții Laurențiu Cismaru, Adrian hogea, Iurie Naduh și inculpatul Denis Dari.
În ceea ce privește natura și modalitatea de funcționare tehnică a programului informatic utilizat pentru compromiterea bancomatelor, respectivul virus având denumirea de „ulssm.exe”, era setat să funcționeze în parametrii corespunzători doar pe timpul week-end-urilor, motiv pentru care faptele de prejudiciu consumate s-au realizat doar în aceste intervale de timp, restul perioadelor din săptămână fiind alocate doar activităților preparatorii de identificare a bancomatelor țintă.
Ca urmare a verificărilor online efectuate cu privire la programele informatice de tip “malware”, care au fost utilizate la infectarea ATM-urilor din mai multe țări, prin aceeași metodă, a rezultat că, sub aspectul modalității tehnico-faptice de operare, fișierul executabil cu denumirea ulssm.exe era copiat de pe un mediu optic (în speță, suport tip CD) iar după extragerea numerarului virusul era șters de către utilizatorul său în mod automat, astfel încât după comiterea faptei erau identificate doar urme ale respectivului soft.
În continuarea activității infracționale, după momentul instalării virusului și introducerii neautorizate a fișierelor și datelor informatice de natură să infecteze sistemul informatic și de operare al ATM-ului și să-l determine astfel să elibereze sumele de bani, alți membrii ai grupului, împreună și coordonați de către autorul atacului informatic, au procedat la efectuarea mai multor operațiuni de extragere de numerar fără ca acestea să presupună utilizarea de instrumente de plată electronică/carduri bancare. Dispensările și extragerile frauduloase a numerarului din respectivele atm-uri se făcea în mod eșalonat, fiecare extragere consecutivă de numerar fiind formată dintr-o sumă fixă, respectiv câte 4.000 de lei pentru fiecare operațiune.
Acțiunea a fost efectuată împreună cu ofițeri de poliție din cadrul Serviciului Grupuri Infracționale Violente – Direcția Generală de Poliție a Municipiului București și din cadrul Direcției de Combatere a Criminalității Organizate – Inspectoratul General al Poliției Române.
DIICOT precizează că în cadrul acestei anchete s-a semnat un acord de încheiere a unei echipe comune de anchetă (J.I.T.) între ROMÂNIA, REPUBLICA MOLDOVA și MAREA BRITANIE.
Echipa comună de anchetă a beneficiat de sprijin logistic și finanțare din partea Eurojust.
Suportul de specialitate a fost asigurat de către Direcția Operațiuni Speciale.
Urmărește știrile Realitatea.NET și pe Google News