ALERTĂ Atac informatic cu mailuri virusate, în numele unor mari companii
hacker 1
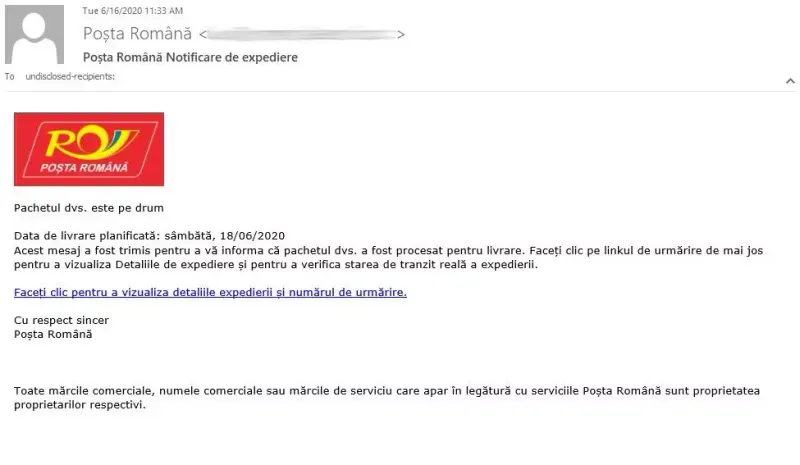
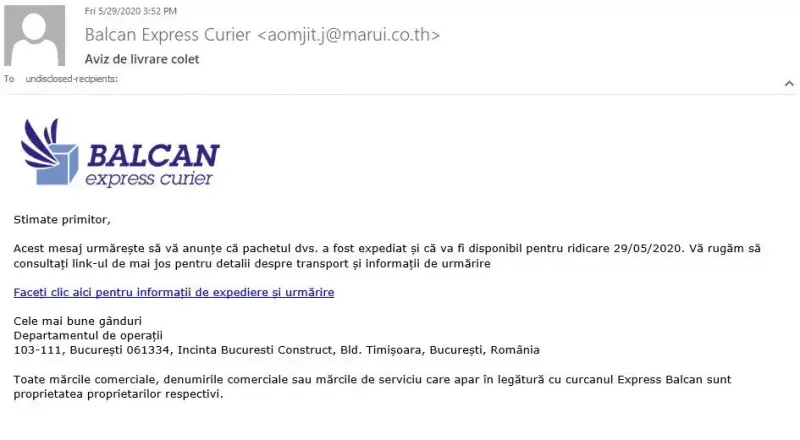
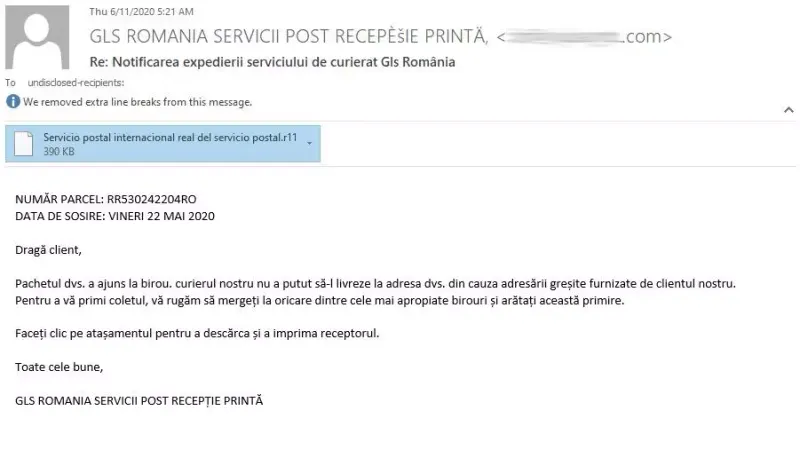
Specialiștii în securitatea cibernetică avertizează asupra apariției unei campanii de spionaj ce țintește instituții publice din România. Atacatorii folosesc e-mail-uri trimise în numele unor entități cunoscute precum Poșta Română, Banca Transilvania, DHL, Balcan Express Curier sau GLS și care instalează amenințări de spionaj pe calculatorul infectat.
Țintele predilecte ale acestei campanii sunt calculatoare instalate în instituții publice. Odată ce victima accesează link-ul sau fișierul infectat din e-mail-ul aparent legitim, amenințarea denumită Agent Tesla se instalează pe sistem și e capabilă să transmită atacatorilor informațiile stocate și activitatea de pe dispozitiv, arată un comunicat Bitdefender.
Recent, specialiștii în securitate informatică ai companiei au identificat virusul Tesla și într-o campanie globală de spionaj la adresa industriei de petrol și gaze, în plină criză a prăbușirii prețului petrolului, cu scopul de a afla cum se poziționează companii-cheie din diferite țări cu rol strategic pe plan mondial.
Recomandări pentru utilizatori:
Verificați cu atenție expeditorul e-mail-ului și adresa acestuia înainte de a accesa link-uri sau de a descărca documente atașate.
Evitați să accesați fișiere executabile venite odată cu e-mail-uri suspecte de la expeditori de la care nu așteptați vreun mesaj.
Folosiți o soluție de securitate performantă capabilă să depisteze amenințări informatice și să blocheze instalarea acestora pe dispozitive.
Folosiți calculatorul de serviciu doar în scop profesional și nu accesați aplicații sau programe în interes personal
Urmărește știrile Realitatea.NET și pe Google News