Alertă cibernetică! "Kremlin", malware-ul bancar care poate fură datele utilizatorilor prin Chrome și Edge: peste 1.500 de sisteme, infectate
Chrome/ Profimedia
Un nou malware bancar, denumit „Kremlin”, folosește extensii false de Chrome și Edge pentru a fura parole, cookie-uri și date de sesiune. Până în prezent, au fost infectate peste 1.500 de sisteme.
Este alertă cibernetică după ce o nouă campanie de malware bancar care folosește extensii de browser pentru a compromite utilizatorii și a fura informații sensibile a fost descoperită de cercetătorii în securitate de la Elastic Security Labs, potrivit site-ului techradar.com. Noua campanie poartă numele „Kremlin” și este extrem de periculoasă.
Într-un raport detaliat publicat la începutul acestei săptămâni, cercetătorii au precizat că această campanie este activă cel puțin din luna mai a anului trecut.
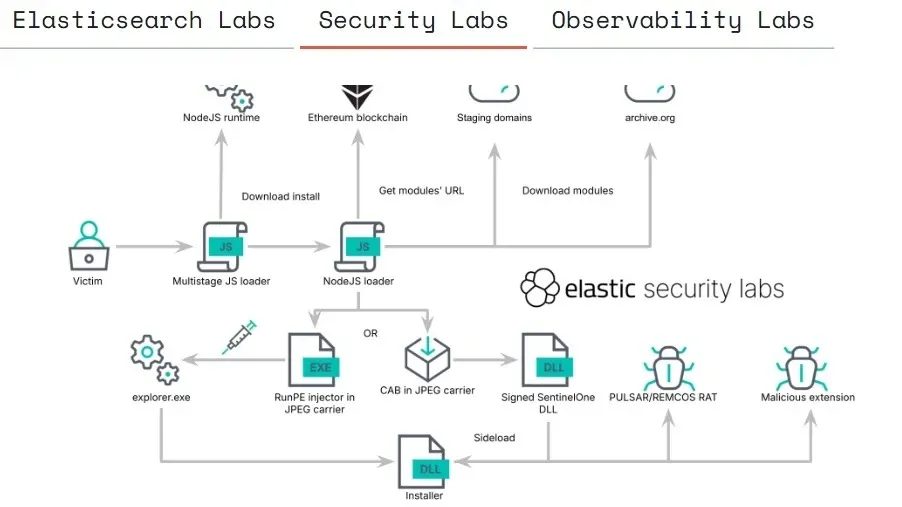
Denumită generic "REF9334", campania folosește documente false bancare, facturi și documente de afaceri pentru a le păcăli pe victime să instaleze malware, care, la rândul său, implementează o extensie malițioasă în browserele Chrome și Edge.
Cercetătorii au numit malware-ul „Kremlin” și spun că acesta poate fura datele de autentificare din browser, cookie-uri, informații despre sesiuni, poate monitoriza activitatea din browser, realiza capturi de ecran și fura informații de pe site-urile accesate de victime.
Cel puțin 1.500 de victime
Potrivit sursei citate, malware-ul depune eforturi considerabile pentru a se ascunde și a persista în mediul țintă.
În timpul investigației lor, cercetătorii Elastic au reușit să preia controlul asupra unui domeniu folosit de malware și au descoperit că acesta infectase 1.515 sisteme. Aproape toate dintre acestea (98%) erau localizate în Brazilia.
Cercetătorii au reușit, de asemenea, să înregistreze domeniul de tip network canary și să îl direcționeze către serverul lor web, ceea ce a făcut ca programul de încărcare (loaderul) să considere că se află într-un sandbox. Acest lucru a însemnat, de asemenea, că „infectările nu au trecut de etapa accesului inițial”, au explicat specialiștii de la Elastic.
Urmărește știrile Realitatea.NET și pe Google News