Lovitură uriașă în lumea hackerilor. Un român de 24 de ani, reținut într-un dosar transfrontalier privind furtul de date
Lovitură uriașă în lumea hackerilor
Polițiștii români și procurorii DIICOT au desfășurat, pe 30 septembrie 2026, o operațiune de amploare într-un dosar privind activitatea unei grupări infracționale organizate, transfrontaliere, specializată în furtul de date informatice.
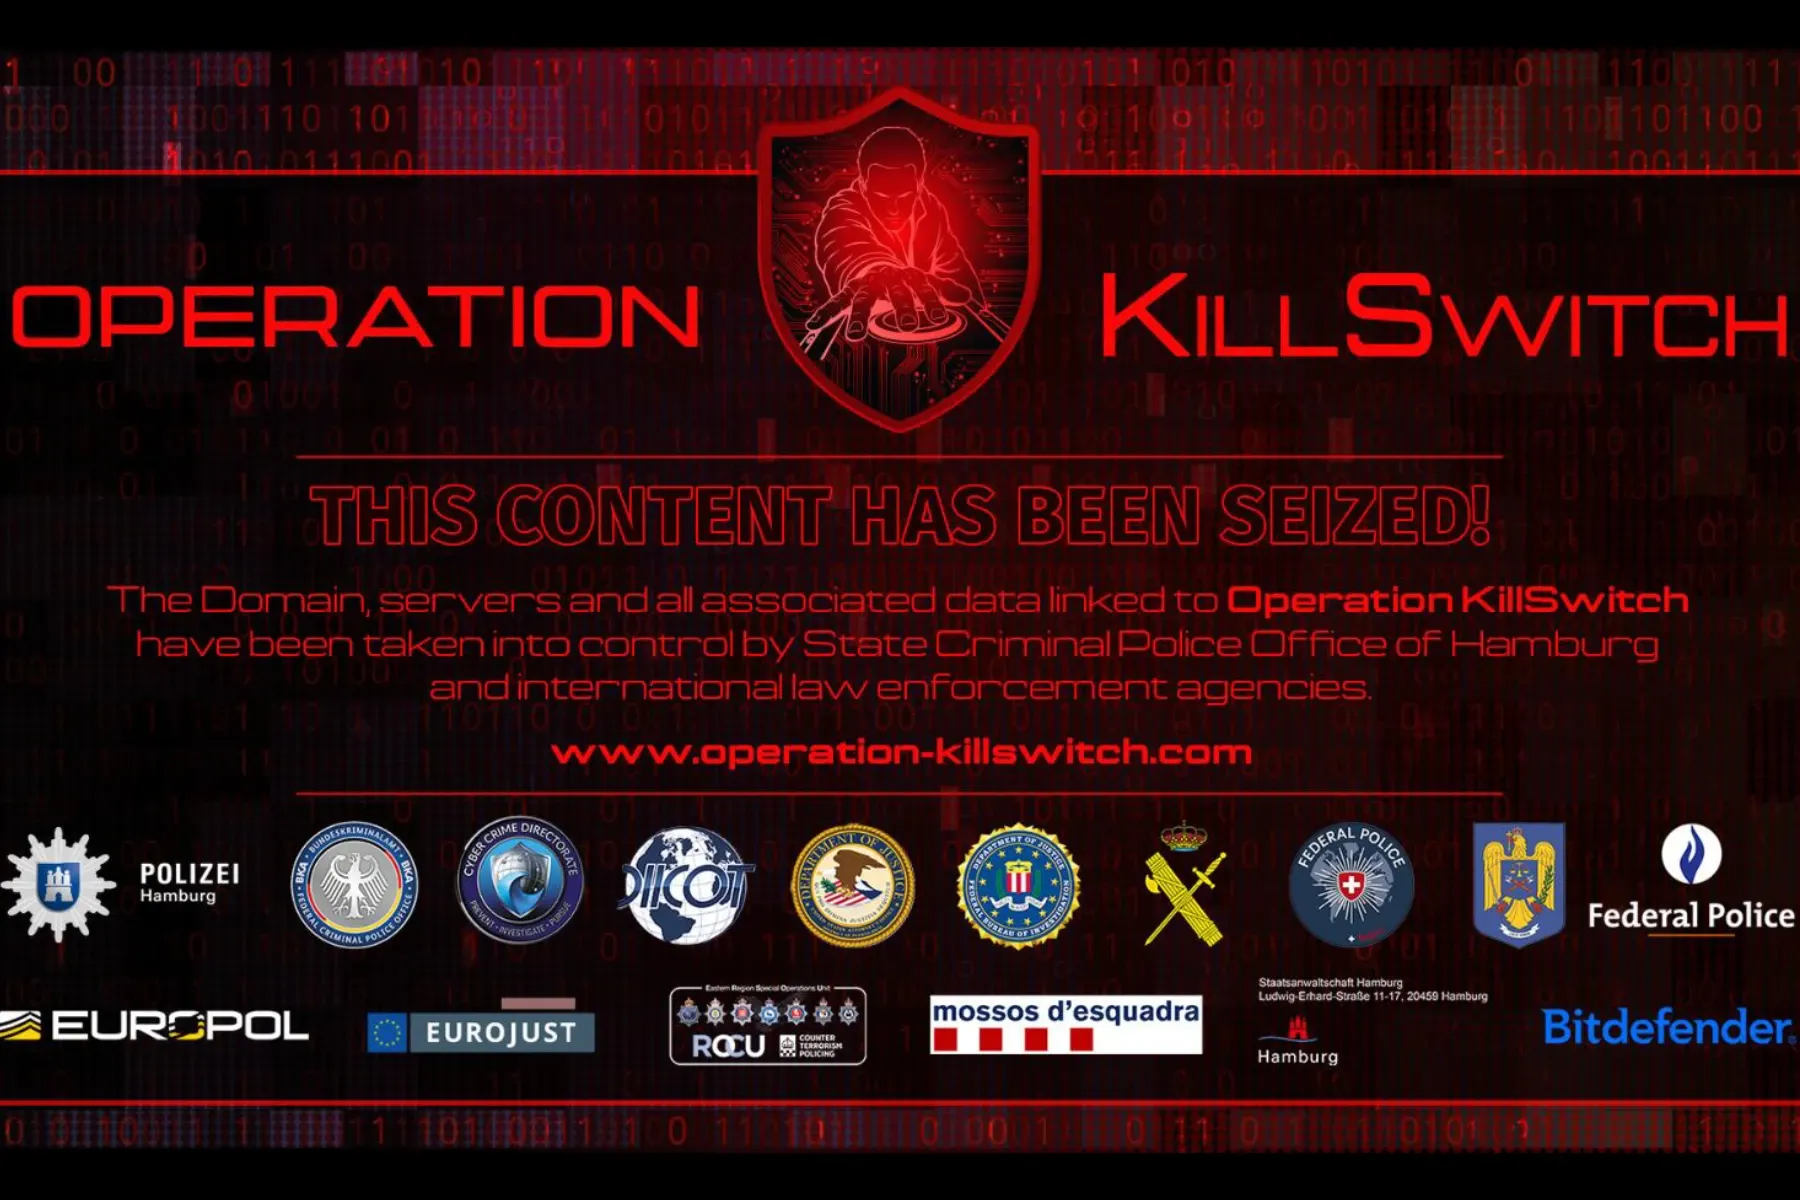
Acțiunea a avut loc în cadrul Operațiunii KillSwitch, investigație internațională în care au fost implicate autorități judiciare și polițienești din mai multe state.
În România, anchetatorii au pus în aplicare patru mandate de percheziție domiciliară în municipiul București și în județul Vaslui. Cercetările vizează infracțiuni precum constituirea unui grup infracțional organizat, accesul ilegal la un sistem informatic, transferul neautorizat de date informatice, operațiuni ilegale cu dispozitive sau programe informatice și șantaj.
Dosarul are la bază probe strânse în cadrul unei anchete care a urmărit activitatea grupului denumit generic KillSec, despre care anchetatorii susțin că ar fi obținut bani prin furtul de date informatice și comercializarea acestora către alte persoane interesate.
Un suspect de 24 de ani, în centrul anchetei din România
Potrivit probelor administrate până în acest moment în cursul urmăririi penale, activitatea infracțională ar fi început, în forma investigată de autorități, în luna octombrie 2023. O persoană în vârstă de 24 de ani, împreună cu alți membri, ar fi acționat în cadrul unui grup infracțional organizat cu caracter transfrontalier.
Gruparea ar fi urmărit obținerea unor sume de bani prin „furtul de date informatice”, urmat de vânzarea informațiilor către terți interesați, precizează Poliția Română în comunicat.
Pentru desfășurarea activităților, membrii grupului ar fi pus la punct o infrastructură tehnică destinată accesării și transferului neautorizat de date. În cadrul acestei infrastructuri ar fi fost configurate, succesiv, servere de comandă și control, găzduite de un furnizor global de servicii de cloud computing.
Anchetatorii susțin că persoanele implicate și-ar fi creat alias-uri pe care le foloseau pentru a fi recunoscute în mediul online infracțional. În același timp, aceste identități virtuale ar fi avut rolul de a ascunde identitatea reală a membrilor grupării.
Pentru comunicare, aceștia ar fi apelat la canale criptate.
Cum ar fi fost atacate sistemele informatice
Activitatea investigată de autorități ar fi presupus mai multe etape. Membrii grupării ar fi început prin identificarea vulnerabilităților existente în sistemele informatice ale unor potențiale victime.
În alte situații, aceștia ar fi achiziționat credențiale de acces care erau oferite spre vânzare pe Darknet. Folosind fie vulnerabilitățile descoperite, fie credențialele obținute, membrii grupării ar fi pătruns ilegal în sistemele informatice vizate.
După accesarea acestora, datele informatice ar fi fost transferate neautorizat din sistemele atacate.
Operațiunea nu s-ar fi oprit însă la furtul informațiilor. Ulterior, victimele ar fi fost contactate și amenințate că datele obținute vor fi publicate pe internet sau vândute altor grupări de criminalitate informatică dacă nu era plătită o răscumpărare în criptomonedă.
Pentru a demonstra victimelor că dețin într-adevăr informații provenite din sistemele atacate, membrii grupării le-ar fi transmis mostre din propriile date transferate fără autorizație.
În alte cazuri, victimele ar fi fost îndrumate să acceseze anumite link-uri, unde ar fi fost publicate mostre de date obținute în urma atacurilor.
România, Belgia, Grecia și Germania au format o echipă comună
Dimensiunea internațională a activității investigate a determinat autoritățile din mai multe țări să lucreze împreună. Sub egida Eurojust, în decembrie 2025 a fost încheiat acordul privind constituirea unei echipe comune de anchetă între România și Belgia.
Ulterior, în această structură s-ar fi alăturat și Grecia și Germania.
Cooperarea internațională a continuat pe măsură ce ancheta privind activitatea grupării KillSec s-a extins. În România, polițiștii Direcției de Combatere a Criminalității Organizate – Serviciul de Combatere a Criminalității Informatice au acționat împreună cu procurorii D.I.I.C.O.T. – Structura Centrală.
În urma celor patru percheziții domiciliare efectuate în București și Vaslui, anchetatorii au descoperit și ridicat dispozitive de stocare a datelor.
În același timp, ofițeri de poliție români au participat la activitățile desfășurate în Grecia, ca urmare a cooperării polițienești internaționale.
Acțiuni similare au avut loc simultan și pe teritoriile celorlalte state semnatare ale acordului, respectiv Belgia, Germania și Grecia.
Operațiunea s-a extins însă și în Spania, Regatul Unit al Marii Britanii și Finlanda. La acțiuni au participat, de asemenea, autorități din Statele Unite ale Americii.
Europol a contribuit la reunirea informațiilor din mai multe țări
Investigația desfășurată în mai multe state și concentrată asupra activităților KillSec a beneficiat de sprijinul Europol.
În cadrul cooperării internaționale, informațiile adunate în timpul cercetărilor au fost reunite, iar Centrul European pentru Criminalitate Cibernetică a elaborat rapoarte referitoare la activitățile grupului.
Sprijinul oferit anchetatorilor a inclus și conectarea investigatorilor cu parteneri din sectorul privat. Totodată, au fost puse la dispoziție servicii de specialitate pentru urmărirea criptomonedelor și pentru examinarea probelor digitale.
Ancheta internațională a beneficiat și de susținerea a două companii private de securitate cibernetică.
Prin colaborarea dintre autoritățile judiciare, structurile de aplicare a legii și partenerii specializați în securitate cibernetică, investigația a urmărit activitatea grupării în mai multe jurisdicții.
Aproximativ 1.000 de atacuri informatice, în atenția anchetei
Acțiunea desfășurată în România a făcut parte din Operațiunea KillSwitch, o investigație internațională de amploare.
Operațiunea a reunit autorități judiciare din Germania, Belgia, Finlanda, Grecia, Spania, Elveția, Regatul Unit al Marii Britanii, Statele Unite ale Americii și România.
Investigația a vizat aproximativ 1.000 de atacuri informatice la nivel mondial, conform comunicatului DIICOT.
Dimensiunea operațiunii a presupus acțiuni desfășurate în mai multe țări și coordonarea informațiilor obținute de autoritățile implicate în anchetă.
Unul dintre rezultatele acțiunilor desfășurate pe 30 septembrie a fost preluarea controlului asupra site-ului KillSec de către instituțiile de aplicare a legii.
În urma acestei intervenții, au fost securizați cel puțin 110 terabytes de date, astfel încât să fie împiedicat un acces neautorizat suplimentar la acestea.
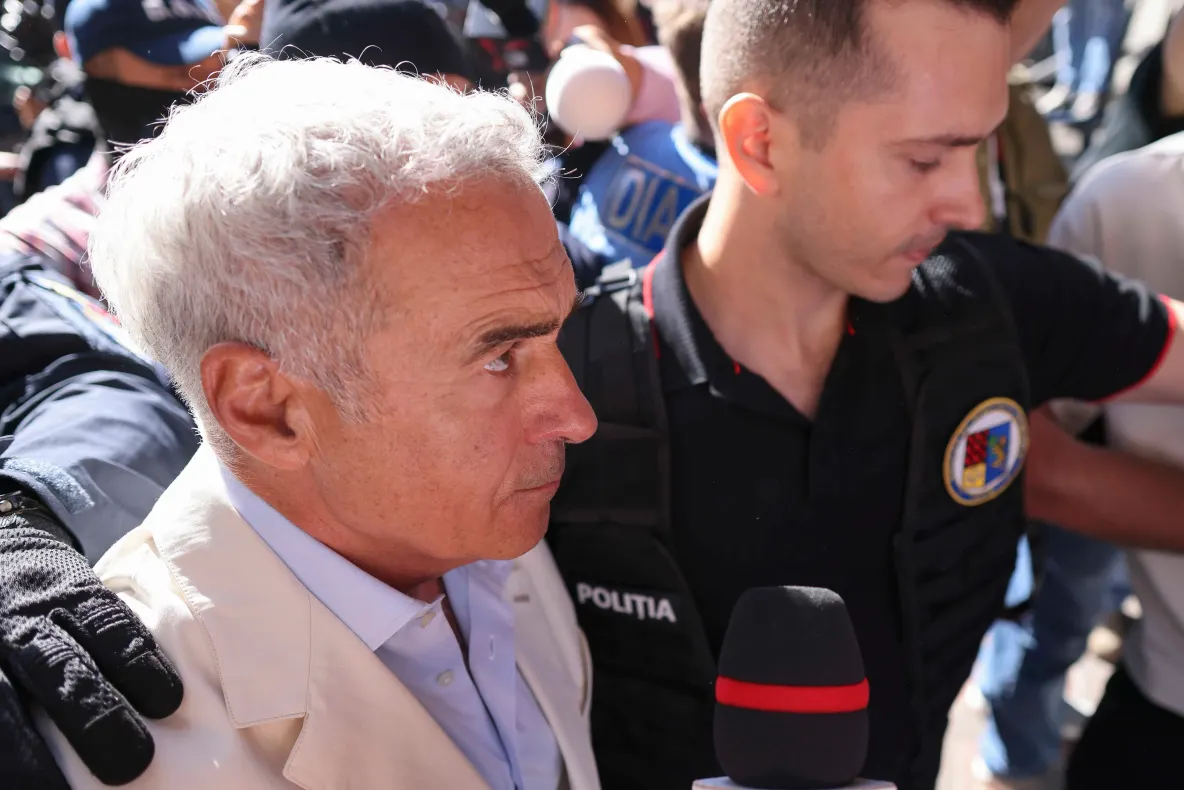
Persoana de 24 de ani a fost reținută
În România, ancheta a dus și la luarea unei măsuri preventive față de persoana de 24 de ani vizată în dosar.
La data de 30 septembrie 2026, procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism – Structura Centrală au dispus reținerea acesteia.
Astăzi, procurorii au sesizat judecătorul de drepturi și libertăți din cadrul Tribunalului București cu propunerea de arestare preventivă a persoanei pentru o perioadă de 30 de zile.
Cercetările în acest dosar continuă în cadrul anchetei privind activitatea grupării infracționale transfrontaliere și infracțiunile pentru care au fost efectuate perchezițiile.
Pe parcursul întregului proces penal, persoanele cercetate beneficiază de drepturile și garanțiile procesuale prevăzute de Codul de procedură penală, precum și de prezumția de nevinovăție.
Urmărește știrile Realitatea.NET și pe Google News