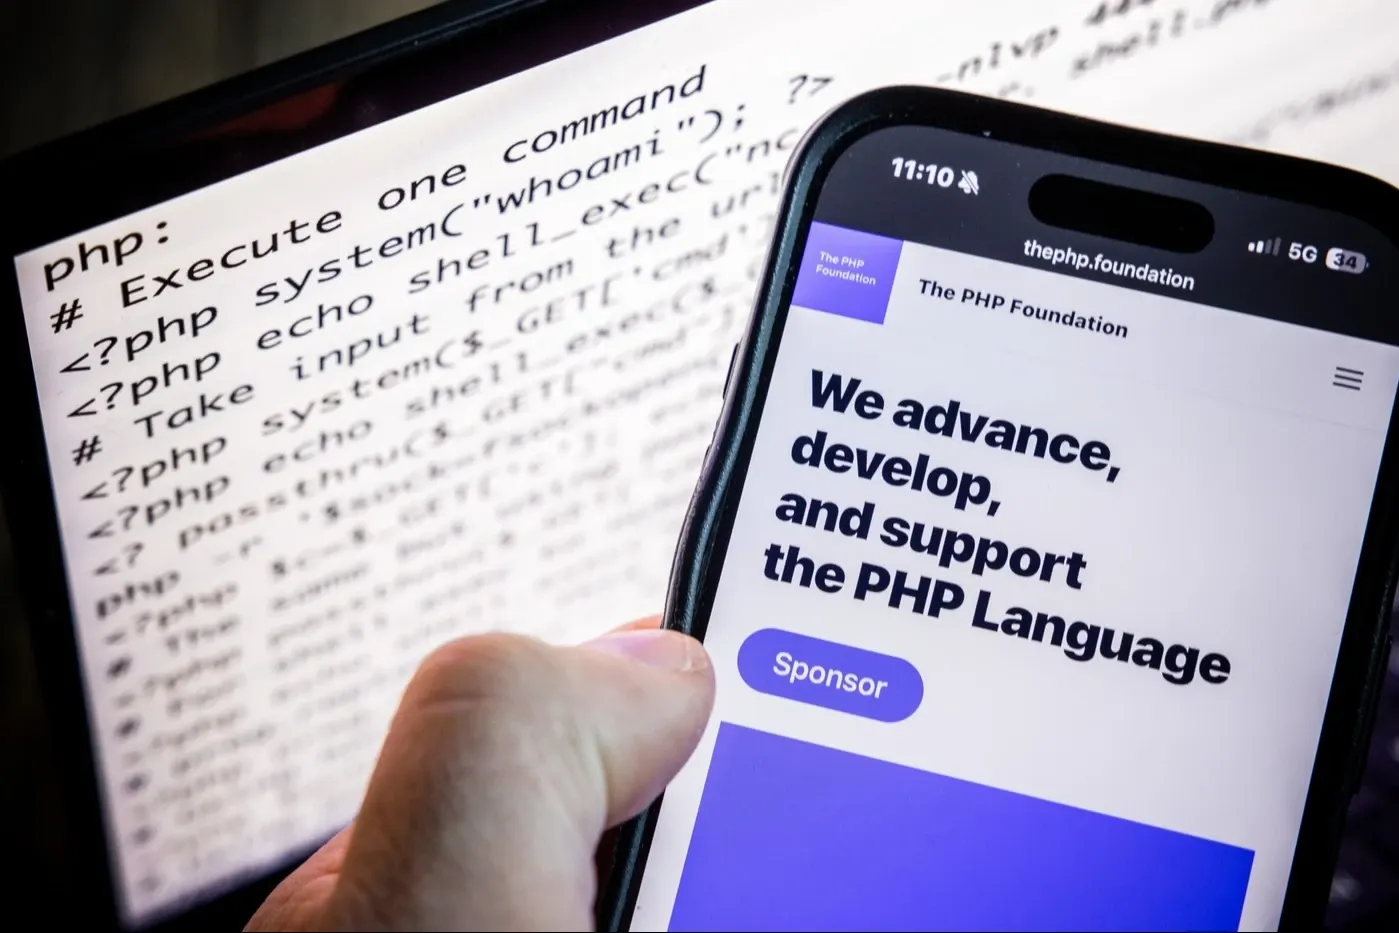
Directoratul Național de Securitate Cibernetică a transmis joi un nou avertisment privind o alertă majoră de securitate care afectează sistemele PHP. Administratorii de servere și dezvoltatorii care utilizează această platformă sunt îndemnați să-și actualizeze de urgență sistemele, după descoperirea a două vulnerabilități critice ce pot permite atacatorilor să preia de la distanță controlul asupra serverelor. Specialiștii avertizează că riscul este ridicat, iar toate serverele neactualizate trebuie considerate expuse unor potențiale atacuri.
Ce recomandă Directoratul Național pentru Securitate Cibernetică
Într-un comunicat postat pe pagina oficială, Directoratul Național pentru Securitate Cibernetică - DNSC recomandă actualizarea imediată a tuturor sistemelor la versiunile PHP 8.5.12, 8.4.27, 8.3.36 sau 8.2.35, precum și repornirea proceselor PHP pentru încărcarea efectivă a componentelor corectate.
Totodată, instituția cere inventarierea urgentă a tuturor instalărilor PHP, inclusiv a aplicațiilor mai vechi, a mediilor de testare și a serviciilor rareori utilizate. Administratorii sunt sfătuiți să monitorizeze atent serverele pentru identificarea unor eventuale semne de compromitere și să verifice logurile pentru activități suspecte.
Un risc deosebit îl reprezintă versiunile PHP ieșite din ciclul de suport, precum PHP 8.1 și edițiile mai vechi. Pentru aceste sisteme nu mai sunt furnizate actualizări oficiale de securitate, iar DNSC recomandă migrarea urgentă către versiuni încă suportate.
Vulnerabilitățile critice pot fi exploatate în câteva ore
Directoratul Național pentru Securitate Cibernetică avertizează că experiențele anterioare au demonstrat că vulnerabilitățile critice pot fi exploatate în mai puțin de 24 de ore de la publicarea detaliilor tehnice. Din acest motiv, organizațiile publice și private sunt îndemnate să trateze actualizarea sistemelor PHP ca pe o măsură urgentă de protecție împotriva unor potențiale amenințări cibernetice.
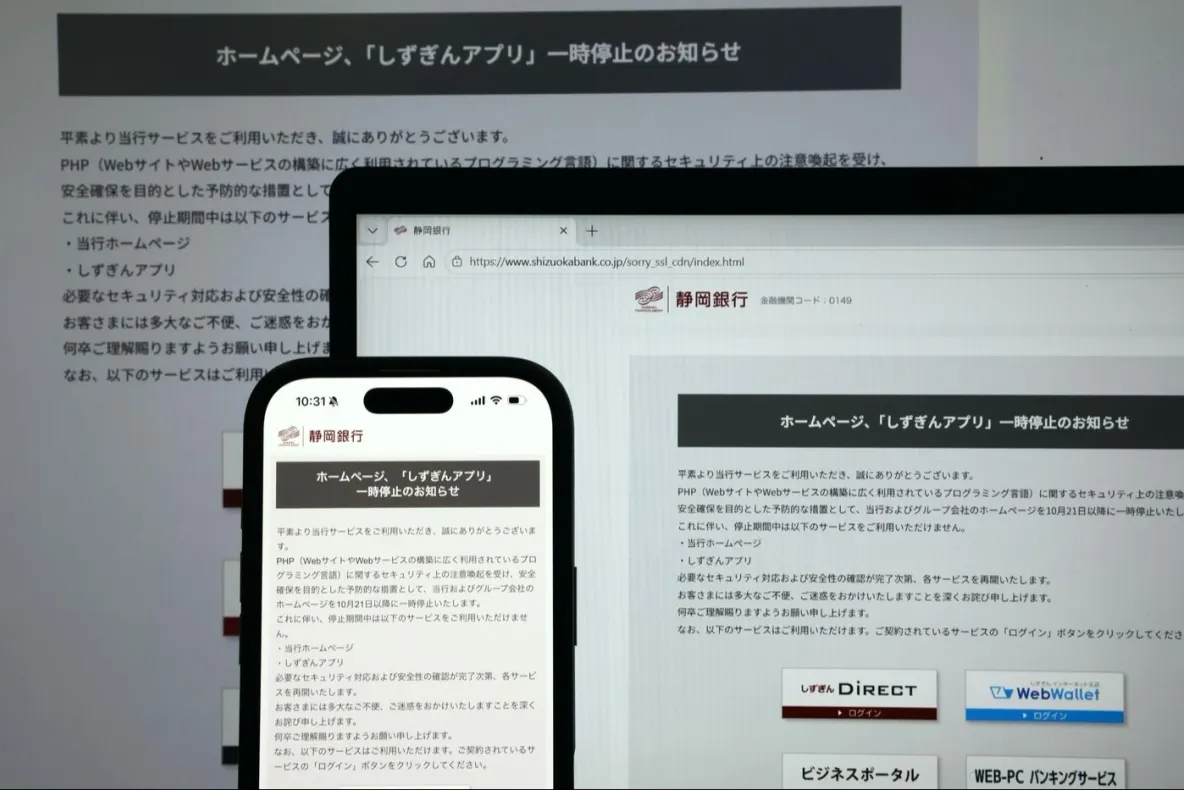
Mai multe state europene au decis să își dezactiveze preventiv site-urile oficiale, după descoperirea unor vulnerabilități critice în limbajul de programare PHP, folosit de majoritatea platformelor web din lume. Experții avertizează că problema are un impact fără precedent și ar putea afecta milioane de servere la nivel global, relatează Reuters. Și în România, o serie de site-uri ale unor instituții de stat au fost suspendate pentru actualizări de soft.
Defecțiune cibernetică de proporții: Olanda, Franța, Danemarca și Finlanda și-au închis site-uri guvernamentale