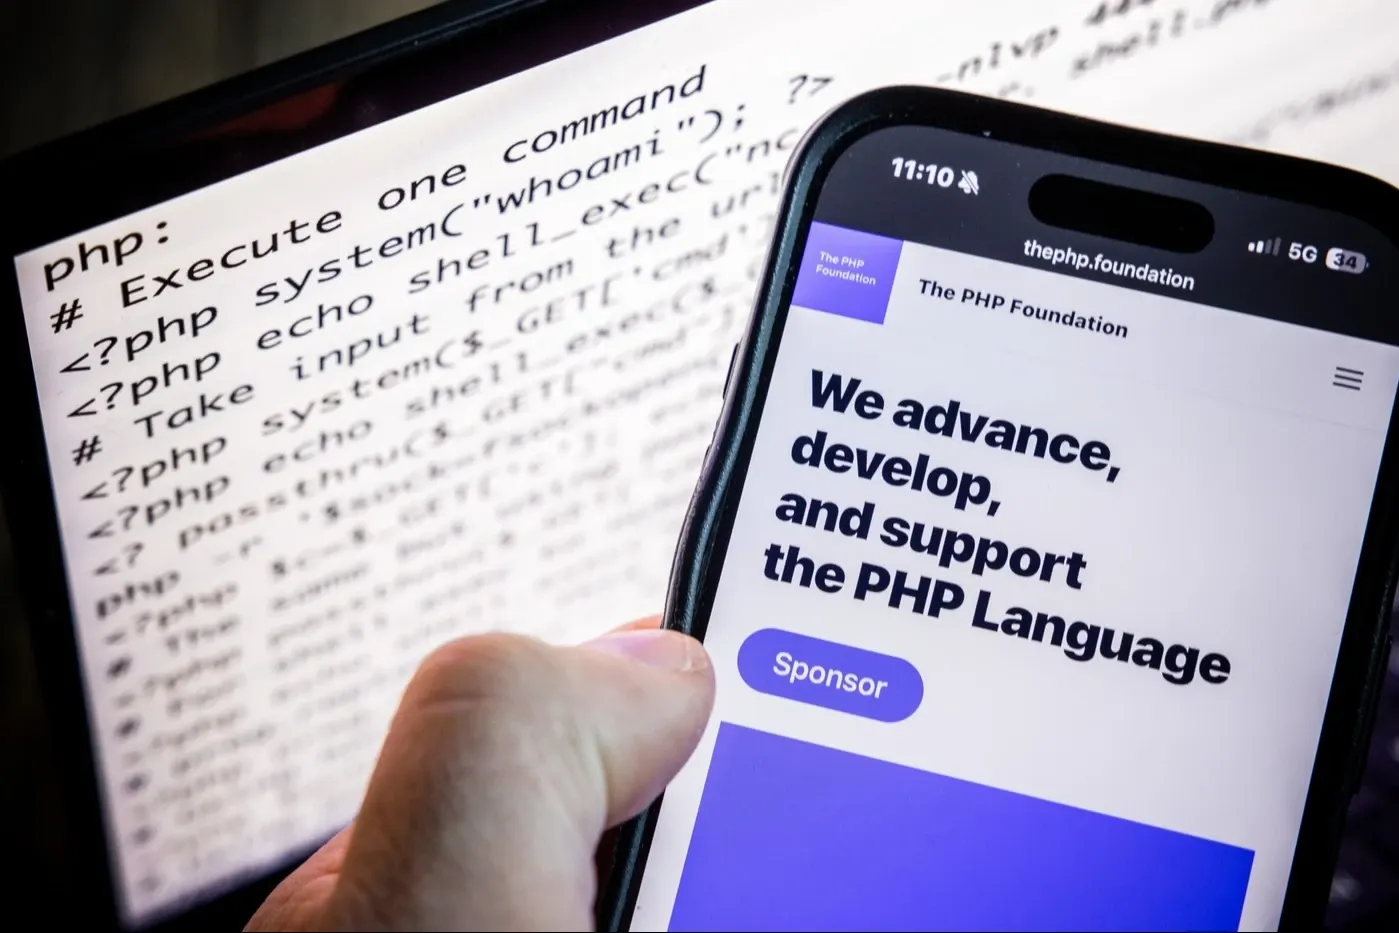
Mai multe site-uri și servicii online ale instituțiilor din România sunt în continuare indisponibile vineri, 23 octombrie, după descoperirea unor vulnerabilități critice în PHP, un limbaj de programare utilizat pentru dezvoltarea aplicațiilor web. Unele organizații au restricționat preventiv accesul la platforme pentru a permite actualizarea și verificarea sistemelor.
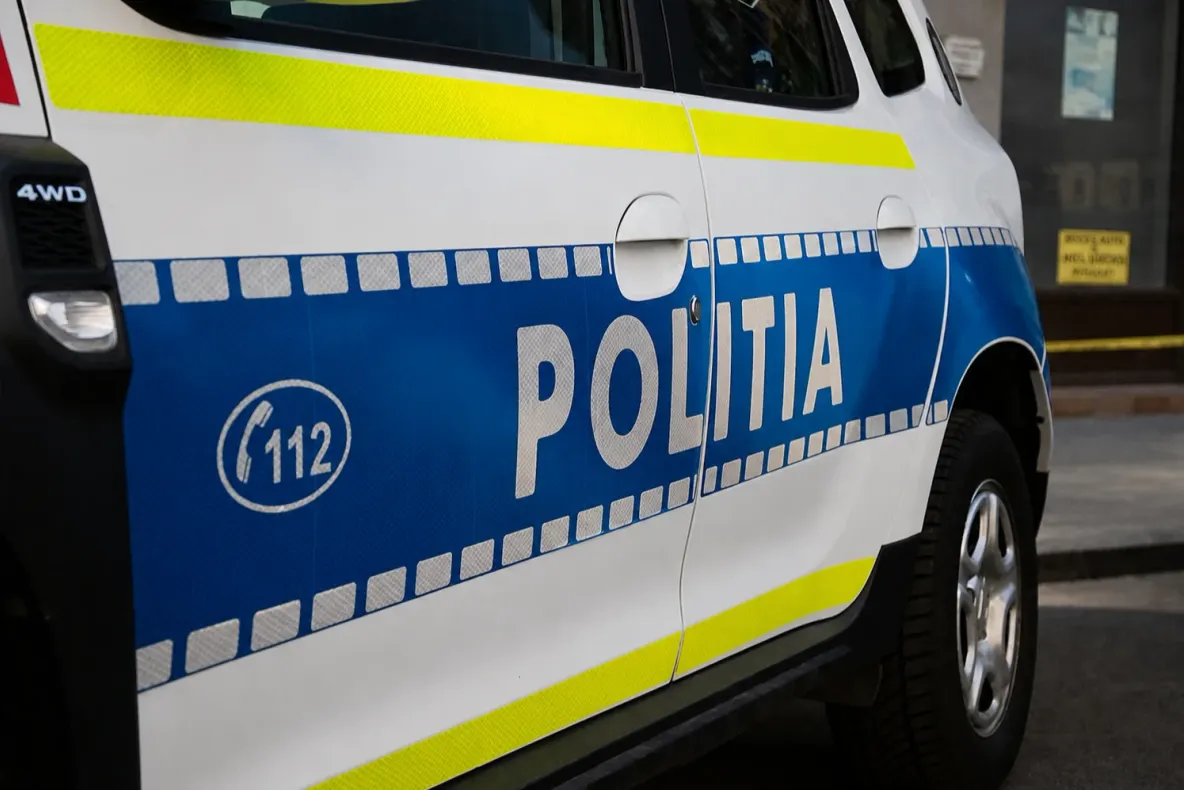
Printre instituțiile care au luat măsuri se numără Poliția Română, inspectorate de poliție județene, Universitatea Babeș-Bolyai din Cluj-Napoca și Primăria Tulcea. Suspendarea serviciilor este prezentată drept o măsură de precauție și nu reprezintă, în sine, o confirmare a compromiterii datelor.
Poliția Română, UBB și Primăria Tulcea au restricționat unele servicii online
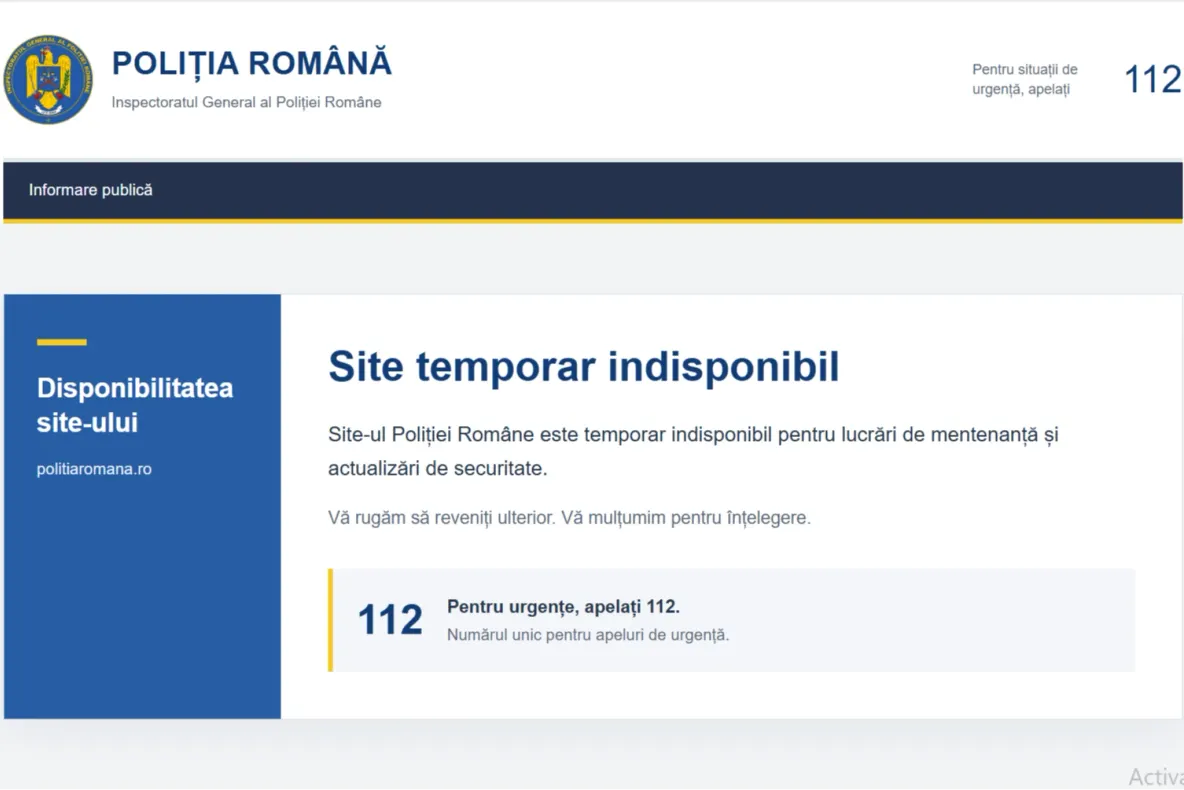
Site-urile Poliției Române și ale inspectoratelor județene au devenit temporar indisponibile pentru operațiuni de mentenanță și actualizări de securitate.
La Universitatea Babeș-Bolyai din Cluj-Napoca, măsurile preventive au vizat anumite aplicații și servicii online. Primăria Tulcea a restricționat, de asemenea, accesul la unele servicii, pentru protejarea datelor cetățenilor.
Administratorii lucrează la securizarea infrastructurii informatice, iar unele platforme pot rămâne inaccesibile până la finalizarea intervențiilor și a verificărilor.
Ce riscuri prezintă vulnerabilitățile descoperite în PHP
Alerta de securitate a urmat identificării a două vulnerabilități critice în PHP. Problemele, care ar fi existat de mai mulți ani, au fost descoperite cu ajutorul inteligenței artificiale.
În anumite condiții, exploatarea acestora ar putea permite compromiterea serverelor și accesarea unor informații sensibile. Riscul depinde însă de configurația infrastructurii și de versiunile software utilizate.
Dezvoltatorii PHP au publicat miercuri actualizări de securitate și au cerut instalarea lor imediată.
Expunerea nu se limitează la instituțiile publice. Magazinele online, platformele educaționale și alte aplicații web pot fi afectate dacă utilizează componente vulnerabile. Printre posibilele consecințe se numără accesul neautorizat la sisteme, compromiterea conturilor și furtul datelor personale.
Tentative de exploatare raportate de companii de tehnologie
Publicarea actualizărilor a declanșat intervenții pentru securizarea sistemelor în mai multe țări. În paralel, furnizorii de servicii de infrastructură online au semnalat tentative de exploatare a vulnerabilităților.
Potrivit informațiilor relatate despre incident, Cloudflare a raportat milioane de tentative, iar Amazon a anunțat că a identificat încercări de atac asupra propriilor sisteme. Raportarea unor astfel de încercări nu înseamnă automat că atacatorii au reușit să compromită infrastructura vizată.
Măsuri preventive au fost luate și în Europa. În Olanda, site-ul Institutului Național pentru Sănătate Publică și Mediu era indisponibil joi, în timp ce autoritățile britanice au raportat perturbări limitate ale serviciilor online.
Publicarea detaliilor tehnice despre vulnerabilități poate ajuta administratorii să identifice sistemele expuse, dar le poate oferi și atacatorilor informații utile pentru pregătirea unor tentative de exploatare.
În acest context, unele organizații aleg să suspende accesul la servicii până când instalează actualizările și verifică infrastructura. Durata întreruperilor depinde de intervențiile necesare și de rezultatele controalelor de securitate.