Alertă CERT-RO - Nu dați click dacă primiți acest mesaj
Alerta CERT-RO
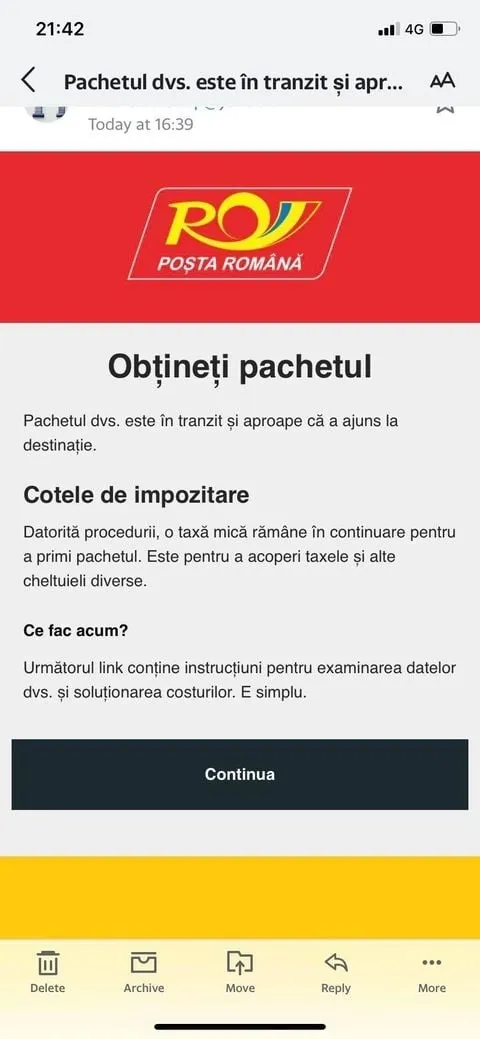
O nouă tentativă de tip phishing care folosește identitatea vizuală a Companiei Naționale "Poșta Română" (CNPR) a fost descoperită de către specialiștii în securitate cibernetică, scrie Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), pe pagina de Facebook.
"Tentativă de fraudă care folosește identitatea vizuală de la Compania Națională Poșta Română. Prietenii de la ProDefence au documentat acest atac de tip #phishing și au ajuns la concluzia că este una dintre cele mai bune tentative de până acum, atacatorii fiind extrem de atenți la detalii. Cu toate acestea, domeniul din link (rmkbyhsam[.]com) ar trebui să fie un element destul de concludent în a sesiza faptul că asistăm la o încercare de păcălire a utilizatorului", precizează sursa citată.
La jumătatea anului trecut, CERT-RO avertiza că hackerii s-au folosit de imaginea sau reputația unor companii care activează în domeniul serviciilor de curierat din România, inclusiv Poșta Română, pentru a transmite prin e-mail-uri conținut malițios, în care utilizatorii erau informați despre o plată efectuată sau despre necesitatea transmiterii rapide a unei cereri de ofertă.
În acest context, experții recomandă utilizatorilor atenție sporită la sursa e-mail-urilor primite, la textul mesajelor și la atașamentele pe care doresc să le acceseze, să efectueze verificări suplimentare, acolo unde există suspiciuni și sub nicio formă să nu deschidă atașamentele în astfel de cazuri.
Persoanele fizice, juridice și instituțiile publice din România pot raporta, la numărul unic 1911, incidentele de securitate cibernetică pe care le-au constatat. Numărul poate fi apelat gratuit din orice rețea de telefonie, și este disponibil non-stop.
Urmărește știrile Realitatea.NET și pe Google News